Μια κράτηση ξενοδοχείου, μια ηλεκτρονική πληρωμή, ένα μήνυμα για την παραλαβή αυτοκινήτου ή ένας σύνδεσμος για την επιβεβαίωση της πιστωτικής κάρτας μοιάζουν σήμερα με εντελώς συνηθισμένα βήματα ενός ταξιδιού.
Για εκατομμύρια ταξιδιώτες, οι διακοπές ξεκινούν πλέον πολύ πριν φτάσουν στον προορισμό τους. Ξεκινούν σε μια οθόνη: από την αναζήτηση πτήσης και καταλύματος μέχρι την κράτηση μεταφοράς, την πληρωμή, το ηλεκτρονικό check-in και την επικοινωνία με την επιχείρηση.
Αυτή η ψηφιακή ευκολία, όμως, έχει δημιουργήσει και ένα νέο πεδίο κινδύνου.
Η επόμενη μεγάλη πρόκληση του ελληνικού τουρισμού ίσως να μην αφορά μόνο τις υποδομές, τις τιμές, την ποιότητα των ξενοδοχείων ή την εξυπηρέτηση. Αφορά κάτι λιγότερο ορατό αλλά εξίσου σημαντικό: το κατά πόσο ο ταξιδιώτης μπορεί να εμπιστευθεί τις ψηφιακές υπηρεσίες που χρησιμοποιεί.
Η Εθνική Αρχή Κυβερνοασφάλειας ανακοίνωσε στις 13 Ιουλίου 2026 ειδική διαδικτυακή ημερίδα για την κυβερνοασφάλεια στον τουρισμό, η οποία θα πραγματοποιηθεί στις 22 Ιουλίου. Στόχος της είναι η ενημέρωση και η ενίσχυση της ψηφιακής ανθεκτικότητας επιχειρήσεων και επαγγελματιών ενός κλάδου που βασίζεται όλο και περισσότερο στις ηλεκτρονικές κρατήσεις, τις ψηφιακές πληρωμές και τις διαδικτυακές πλατφόρμες συνεργασίας.
Η χρονική στιγμή δεν είναι τυχαία.
Ο ελληνικός τουρισμός αναπτύσσεται, η ψηφιοποίησή του επιταχύνεται και όλο και περισσότερα χρήματα, προσωπικά δεδομένα και επιχειρηματικές λειτουργίες περνούν μέσα από online συστήματα. Αυτό σημαίνει ότι η κυβερνοασφάλεια παύει να αποτελεί αποκλειστικά τεχνικό ζήτημα για τα τμήματα πληροφορικής. Γίνεται ζήτημα εμπιστοσύνης, φήμης και ποιότητας της ταξιδιωτικής εμπειρίας.
Όταν ένα μήνυμα γνωρίζει ήδη την κράτησή σου
Οι πιο επικίνδυνες ψηφιακές απάτες δεν είναι πλέον εκείνες που φαίνονται πρόχειρες ή ύποπτες από την πρώτη ματιά.
Το πραγματικά ανησυχητικό είναι ότι ορισμένα μηνύματα μπορεί να περιλαμβάνουν πραγματικά στοιχεία μιας κράτησης: το όνομα του καταλύματος, τις ημερομηνίες του ταξιδιού ή ακόμη και το όνομα του επισκέπτη.
Ο ταξιδιώτης λαμβάνει ένα μήνυμα που φαίνεται να προέρχεται από το ξενοδοχείο ή την πλατφόρμα μέσω της οποίας έκανε την κράτησή του. Του ζητείται να επιβεβαιώσει την κάρτα του, να πληρώσει ξανά ένα ποσό ή να ακολουθήσει έναν σύνδεσμο για να μη χαθεί η κράτηση.
Η αίσθηση του επείγοντος είναι βασικό στοιχείο της απάτης:
«Η κράτησή σας θα ακυρωθεί.»
«Η πληρωμή δεν ολοκληρώθηκε.»
«Απαιτείται άμεση επιβεβαίωση.»
Σε αρκετές περιπτώσεις, ο επιτιθέμενος δεν χρειάζεται να παραβιάσει την ίδια την ταξιδιωτική πλατφόρμα. Αρκεί να αποκτήσει πρόσβαση στον λογαριασμό μιας επιχείρησης, συχνά μέσω phishing ή κλεμμένων κωδικών, και στη συνέχεια να χρησιμοποιήσει το νόμιμο κανάλι επικοινωνίας για να προσεγγίσει τον πελάτη.
Έρευνα που δημοσιεύθηκε τον Μάιο του 2026 εντόπισε ένα επαναλαμβανόμενο μοντέλο κατάχρησης που συνδεόταν με περισσότερα από 350 καταλύματα σε περίπου 50 χώρες. Το μοτίβο περιλάμβανε ύποπτες εισόδους σε λογαριασμούς συνεργατών, μηνύματα επιβεβαίωσης πληρωμών και παραπομπές σε πλαστές σελίδες.
Η Booking.com αναγνωρίζει ότι οι λογαριασμοί των συνεργαζόμενων καταλυμάτων μπορεί να γίνουν στόχος ακριβώς επειδή περιέχουν ευαίσθητα και πολύτιμα δεδομένα, ενώ παρέχει οδηγίες για την αντιμετώπιση phishing και μη εξουσιοδοτημένης πρόσβασης.
Το κρίσιμο σημείο είναι ότι ο ταξιδιώτης δεν βλέπει πάντοτε ένα προφανώς ψεύτικο μήνυμα. Βλέπει μια επικοινωνία που μοιάζει να γνωρίζει το ταξίδι του.
Και ακριβώς γι’ αυτό την εμπιστεύεται.
Ο τουρισμός αποτελεί ιδανικό στόχο
Ο τουριστικός κλάδος συγκεντρώνει σχεδόν όλα τα χαρακτηριστικά που αναζητούν οι ψηφιακοί εγκληματίες.
Περιλαμβάνει μεγάλο όγκο συναλλαγών, ευαίσθητα προσωπικά δεδομένα, στοιχεία ταυτοποίησης, αριθμούς καρτών, διαβατήρια, διευθύνσεις, ημερομηνίες ταξιδιών και άμεση επικοινωνία με πελάτες από πολλές χώρες.
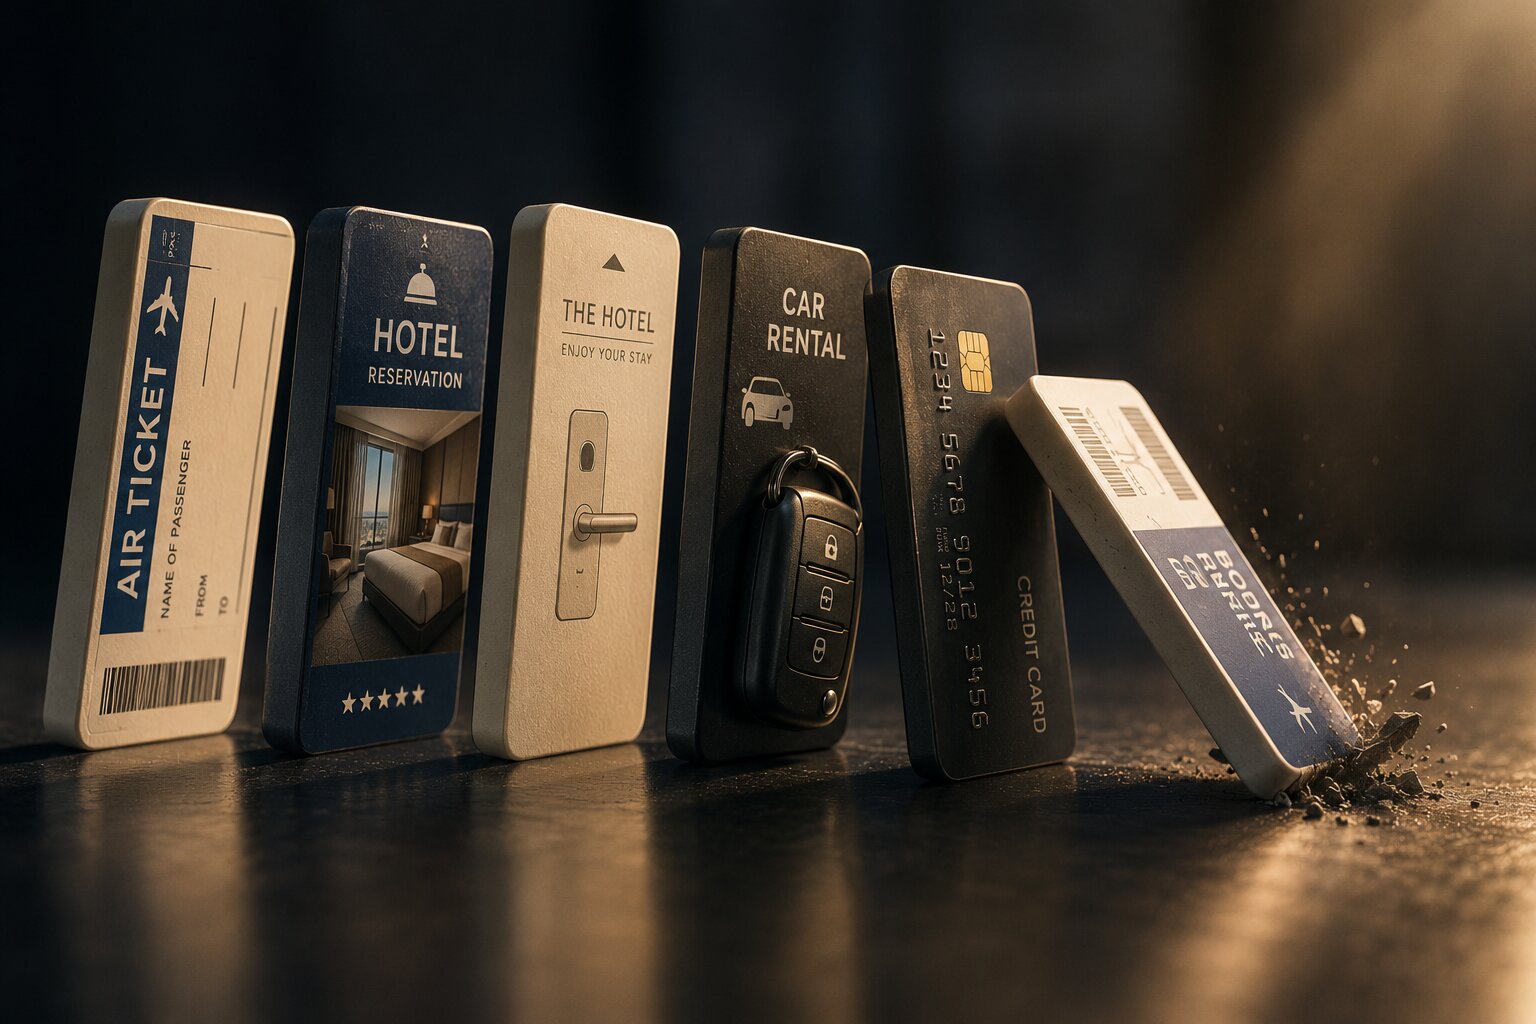
Ταυτόχρονα, αποτελεί ένα ιδιαίτερα κατακερματισμένο οικοσύστημα. Σε μια μόνο κράτηση μπορεί να εμπλέκονται:
- μια αεροπορική εταιρεία,
- μια πλατφόρμα κρατήσεων,
- ένα ξενοδοχείο,
- μια εταιρεία ενοικίασης αυτοκινήτων,
- ένας πάροχος πληρωμών,
- ένας τοπικός συνεργάτης,
- και διαφορετικά συστήματα διαχείρισης.
Κάθε νέα σύνδεση προσφέρει ευκολία, αλλά δημιουργεί και ένα ακόμη σημείο από το οποίο μπορεί να ξεκινήσει μια επίθεση.
Ο Ευρωπαϊκός Οργανισμός Κυβερνοασφάλειας έχει επισημάνει ότι το phishing, το κακόβουλο λογισμικό και οι επιθέσεις μέσω διαδικτύου βρίσκονται ανάμεσα στις συχνότερες αιτίες περιστατικών κυβερνοασφάλειας για τις μικρομεσαίες επιχειρήσεις.
Αυτό έχει ιδιαίτερη σημασία για την Ελλάδα, όπου μεγάλο μέρος του τουριστικού προϊόντος στηρίζεται σε μικρές και μεσαίες επιχειρήσεις. Πρόκειται συχνά για εξαιρετικές επιχειρήσεις σε επίπεδο φιλοξενίας, οι οποίες όμως δεν διαθέτουν πάντοτε εξειδικευμένο προσωπικό κυβερνοασφάλειας ή μεγάλους τεχνολογικούς προϋπολογισμούς.
Ο κίνδυνος δεν προκύπτει απαραίτητα από αδιαφορία. Προκύπτει από την ταχύτητα της καθημερινής λειτουργίας.
Ένας εργαζόμενος στη ρεσεψιόν μπορεί να διαχειρίζεται ταυτόχρονα αφίξεις, ακυρώσεις, μηνύματα πελατών και αλλαγές κρατήσεων. Ένα email που φαίνεται να προέρχεται από μια γνωστή πλατφόρμα ή έναν συνεργάτη μπορεί εύκολα να θεωρηθεί νόμιμο, ειδικά όταν απαιτεί «άμεση ενέργεια».
Η τεχνητή νοημοσύνη κάνει τις απάτες πιο πειστικές
Για πολλά χρόνια, ένα ύποπτο email μπορούσε να αναγνωριστεί από τα ορθογραφικά λάθη, την αφύσικη διατύπωση ή τον πρόχειρο σχεδιασμό του.
Αυτό αλλάζει.
Τα σύγχρονα εργαλεία τεχνητής νοημοσύνης επιτρέπουν τη δημιουργία πειστικών μηνυμάτων σε πολλές γλώσσες, χωρίς εμφανή λάθη και με ύφος που μπορεί να μιμηθεί την επικοινωνία μιας πραγματικής επιχείρησης.
Οι απάτες μπορούν πλέον να εξατομικεύονται σε μεγάλη κλίμακα. Ένα μήνυμα προς έναν Έλληνα ξενοδόχο μπορεί να είναι γραμμένο σε άψογα ελληνικά. Ένα μήνυμα προς έναν Γερμανό ή Γάλλο ταξιδιώτη μπορεί να προσαρμόζεται αντίστοιχα στη γλώσσα του.
Η τεχνητή νοημοσύνη δεν δημιούργησε το phishing. Μείωσε όμως σημαντικά το κόστος και τον χρόνο που απαιτούνται για να γίνει πιο ρεαλιστικό.
Η Europol έχει προειδοποιήσει ότι η εγκληματική κατάχρηση online εφαρμογών και αυτοματοποιημένων εργαλείων μπορεί να χρησιμοποιηθεί τόσο για μαζικές εκστρατείες phishing όσο και για την εκμετάλλευση υπηρεσιών σχετικών με ταξίδια και καταλύματα.
Το αποτέλεσμα είναι ότι η παλιά συμβουλή «πρόσεξε τα ορθογραφικά λάθη» δεν αρκεί πλέον.
Ένα καλογραμμένο μήνυμα δεν είναι απαραίτητα ασφαλές.
Το μεγαλύτερο κόστος δεν είναι πάντοτε τα χρήματα
Σε μια ψηφιακή απάτη, η άμεση οικονομική απώλεια είναι προφανής. Ένας ταξιδιώτης μπορεί να χρεωθεί για μια ανύπαρκτη πληρωμή ή να παραδώσει τα στοιχεία της κάρτας του σε μια πλαστή ιστοσελίδα.
Για μια τουριστική επιχείρηση, όμως, η ζημιά μπορεί να είναι ακόμη μεγαλύτερη.
Αν ένας πελάτης εξαπατηθεί μέσα από έναν λογαριασμό που φαίνεται να ανήκει στο κατάλυμα ή στην επιχείρηση, είναι δύσκολο να ξεχωρίσει ποιος είχε την τεχνική ευθύνη. Αυτό που μένει στη μνήμη του είναι ότι η απάτη συνδέθηκε με τη συγκεκριμένη κράτηση.
Η εμπιστοσύνη μπορεί να χαθεί μέσα σε λίγα λεπτά.
Ακολουθούν αρνητικές αξιολογήσεις, απαιτήσεις επιστροφής χρημάτων, ακυρώσεις και αμφιβολία για το αν η επιχείρηση διαχειρίζεται σωστά τα προσωπικά δεδομένα.
Έτσι, η κυβερνοασφάλεια μετατρέπεται από τεχνικό κόστος σε μέρος της ίδιας της φιλοξενίας.
Ένα ξενοδοχείο μπορεί να διαθέτει εξαιρετικά δωμάτια. Μια εταιρεία Rent a Car μπορεί να διαθέτει σύγχρονο στόλο. Μια τουριστική πλατφόρμα μπορεί να προσφέρει γρήγορη εξυπηρέτηση.
Αν όμως ο πελάτης δεν αισθάνεται ασφαλής όταν πληρώνει ή επικοινωνεί, η συνολική εμπειρία έχει ήδη τραυματιστεί.
Τι πρέπει να προσέχει ο ταξιδιώτης
Η λύση δεν είναι να φοβόμαστε κάθε ηλεκτρονική κράτηση. Οι ψηφιακές υπηρεσίες έχουν κάνει τα ταξίδια ταχύτερα, απλούστερα και συχνά οικονομικότερα.
Η σωστή αντίδραση είναι η προσεκτική επιβεβαίωση.
Μην πληρώνετε επειδή ένα μήνυμα σας πιέζει χρονικά
Οι φράσεις «πληρώστε άμεσα» ή «η κράτηση θα ακυρωθεί μέσα σε λίγες ώρες» πρέπει να αντιμετωπίζονται με ιδιαίτερη προσοχή.
Η πίεση χρόνου χρησιμοποιείται ώστε ο χρήστης να ενεργήσει πριν σκεφτεί.
Μην ανοίγετε τον σύνδεσμο του μηνύματος
Ανοίξτε μόνοι σας την επίσημη εφαρμογή ή πληκτρολογήστε τη διεύθυνση της πλατφόρμας στον browser. Ελέγξτε αν υπάρχει πραγματικά ειδοποίηση ή απαίτηση πληρωμής στον λογαριασμό σας.
Η αμερικανική Ομοσπονδιακή Επιτροπή Εμπορίου συμβουλεύει τους ταξιδιώτες να μην ακολουθούν συνδέσμους από απρόσμενα μηνύματα και να επισκέπτονται απευθείας τον επίσημο ιστότοπο της εταιρείας.
Επικοινωνήστε από ανεξάρτητο κανάλι
Καλέστε το ξενοδοχείο, την εταιρεία ή την πλατφόρμα χρησιμοποιώντας τον αριθμό που εμφανίζεται στην επίσημη ιστοσελίδα, όχι εκείνον που περιλαμβάνεται στο ύποπτο μήνυμα.
Ελέγξτε προσεκτικά τη διεύθυνση της ιστοσελίδας
Μια πλαστή σελίδα μπορεί να μοιάζει σχεδόν απόλυτα με την πραγματική. Η διεύθυνσή της, όμως, συχνά περιλαμβάνει ένα επιπλέον γράμμα, μια διαφορετική κατάληξη ή ένα παραπλανητικό όνομα.
Ενεργοποιήστε τις ειδοποιήσεις συναλλαγών
Η άμεση ενημέρωση από την τράπεζα επιτρέπει στον κάτοχο της κάρτας να αντιδράσει γρήγορα σε μια ύποπτη χρέωση.
Μη στέλνετε στοιχεία κάρτας μέσω email ή μηνυμάτων
Μια σοβαρή επιχείρηση δεν θα πρέπει να ζητά πλήρη στοιχεία κάρτας μέσα από ένα απλό email ή μια συνομιλία.
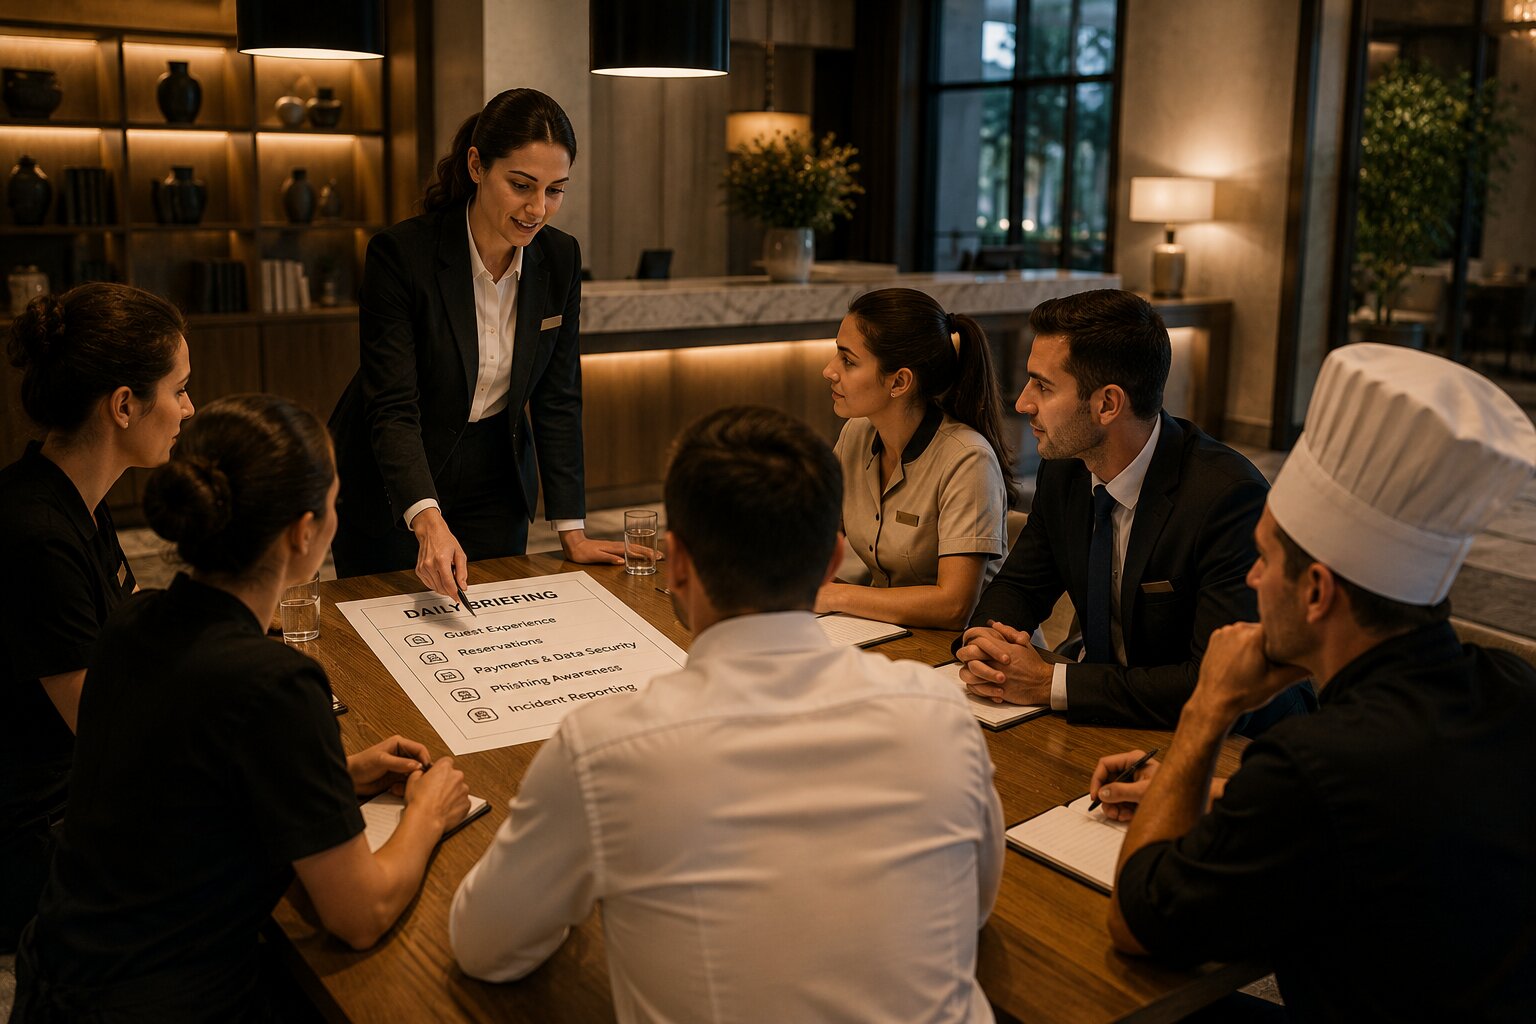
Τι πρέπει να αλλάξει στις τουριστικές επιχειρήσεις
Η πλήρης εξάλειψη των κυβερνοεπιθέσεων δεν είναι ρεαλιστική. Μπορεί όμως να μειωθεί δραστικά τόσο η πιθανότητα επιτυχίας τους όσο και η ζημιά που προκαλούν.
Υποχρεωτική χρήση ελέγχου ταυτότητας δύο παραγόντων
Η χρήση μόνο ονόματος χρήστη και κωδικού δεν θεωρείται πλέον επαρκής για κρίσιμους λογαριασμούς.
Ο δεύτερος παράγοντας ταυτοποίησης μπορεί να εμποδίσει την πρόσβαση ακόμη και όταν ένας κωδικός έχει κλαπεί.
Διαφορετικοί λογαριασμοί για κάθε εργαζόμενο
Οι κοινόχρηστοι κωδικοί δυσκολεύουν τον έλεγχο και αυξάνουν τον κίνδυνο. Κάθε εργαζόμενος πρέπει να έχει μόνο την πρόσβαση που χρειάζεται για τον ρόλο του.
Εκπαίδευση χωρίς επίρριψη ευθυνών
Το προσωπικό χρειάζεται σύντομη και επαναλαμβανόμενη εκπαίδευση για ύποπτα email, ψεύτικα τιμολόγια, αλλαγές τραπεζικών λογαριασμών και μηνύματα που ζητούν κωδικούς.
Το σημαντικότερο είναι να δημιουργηθεί μια κουλτούρα στην οποία ο εργαζόμενος μπορεί να ρωτήσει χωρίς να φοβάται ότι θα θεωρηθεί απρόσεκτος.
Σαφής ενημέρωση των πελατών
Κάθε επιχείρηση μπορεί να εξηγεί:
- από ποια κανάλια επικοινωνεί,
- ποιες πληροφορίες δεν ζητά ποτέ,
- πώς επιβεβαιώνεται μια πληρωμή,
- και πού πρέπει να απευθυνθεί ο πελάτης όταν έχει αμφιβολίες.
Αυτή η απλή ενημέρωση μπορεί να αποτρέψει μια απάτη και ταυτόχρονα να ενισχύσει την εμπιστοσύνη.
Σχέδιο αντίδρασης πριν συμβεί το περιστατικό
Η επιχείρηση πρέπει να γνωρίζει εκ των προτέρων:
- ποιος απενεργοποιεί έναν ύποπτο λογαριασμό,
- ποιος επικοινωνεί με την πλατφόρμα ή την τράπεζα,
- πώς ενημερώνονται οι πελάτες,
- πώς διατηρούνται τα στοιχεία του περιστατικού,
- και πώς συνεχίζεται η λειτουργία της επιχείρησης.
Σε μια κυβερνοεπίθεση, οι πρώτες ώρες είναι κρίσιμες.
Η κυβερνοασφάλεια είναι πλέον μέρος της ελληνικής φιλοξενίας
Ο ελληνικός τουρισμός έχει επενδύσει για δεκαετίες στη φιλοξενία, στην προσωπική επαφή και στην αίσθηση ασφάλειας που θέλει να προσφέρει στον επισκέπτη.
Στη νέα ψηφιακή πραγματικότητα, αυτή η φιλοξενία δεν αρχίζει πλέον στη ρεσεψιόν ή στο αεροδρόμιο.
Αρχίζει από το πρώτο κλικ.
Από το αν η ιστοσελίδα είναι ασφαλής. Από το αν η πληρωμή προστατεύεται. Από το αν το μήνυμα της επιχείρησης είναι αναγνωρίσιμο. Από το αν ο ταξιδιώτης γνωρίζει πού να απευθυνθεί όταν κάτι του φαίνεται ύποπτο.
Η κυβερνοασφάλεια δεν χρειάζεται να παρουσιαστεί ως ένα τρομακτικό, ακριβό και αποκλειστικά τεχνικό πρόβλημα. Για πολλές μικρές επιχειρήσεις, η μεγαλύτερη πρόοδος μπορεί να ξεκινήσει από απλές κινήσεις: ισχυρούς κωδικούς, έλεγχο δύο παραγόντων, τακτικές ενημερώσεις, περιορισμό πρόσβασης και εκπαίδευση του προσωπικού.
Η Ελλάδα δεν χρειάζεται μόνο περισσότερες ψηφιακές τουριστικές υπηρεσίες.
Χρειάζεται υπηρεσίες που ο επισκέπτης μπορεί να εμπιστευθεί.
Και σε μια εποχή όπου οι προορισμοί ανταγωνίζονται όχι μόνο στην τιμή και στην ομορφιά αλλά και στην ποιότητα της συνολικής εμπειρίας, η ψηφιακή ασφάλεια μπορεί να εξελιχθεί σε ένα από τα πιο ουσιαστικά —και πιο υποτιμημένα— ανταγωνιστικά πλεονεκτήματα του ελληνικού τουρισμού.
Συμπέρασμα
Οι περισσότεροι ταξιδιώτες δεν θέλουν να σκέφτονται την κυβερνοασφάλεια όταν οργανώνουν τις διακοπές τους.
Θέλουν απλώς να γνωρίζουν ότι η κράτησή τους υπάρχει, ότι η πληρωμή τους είναι ασφαλής και ότι η επιχείρηση με την οποία επικοινωνούν είναι πραγματικά αυτή που δηλώνει.
Αυτή η βεβαιότητα είναι το νέο πρόσωπο της εμπιστοσύνης.
Ο ελληνικός τουρισμός έχει ήδη αποδείξει ότι μπορεί να δημιουργεί αξέχαστες φυσικές εμπειρίες. Το επόμενο βήμα είναι να εξασφαλίσει ότι το ψηφιακό ταξίδι που προηγείται θα είναι εξίσου ασφαλές, αξιόπιστο και ανθρώπινο.